Caso ITTI: piden aclarar si Google y Amazon protegieron los datos almacenados
La Policía solicitó a las compañías tecnológicas resguardar y bloquear información vinculada a ITTI, empresa del Grupo Vázquez. Sin embargo, todavía quedan interrogantes sobre la ejecución de esas medidas, las posibles copias de seguridad y quiénes tuvieron acceso a los registros de usuarios.
El jefe de Cibercrimen de la Policía Nacional, Diosnel Alarcón, confirmó que se solicitó a Google y Amazon el resguardo y bloqueo de información almacenada por la compañía. Los registros comprenderían datos de clientes financieros y de personas que participaron en eventos masivos, como la Expo y partidos de fútbol.
Durante sus declaraciones, Alarcón mencionó la posibilidad de que alguien hubiera extraído información en dispositivos de almacenamiento para comercializarla. Sin embargo, esa posibilidad fue planteada como una hipótesis y no como una extracción comprobada.
El anuncio deja interrogantes importantes: ¿las empresas tecnológicas ejecutaron efectivamente los pedidos?, ¿qué bases de datos quedaron protegidas?, ¿existen copias fuera del alcance de las autoridades?
Hasta el momento, la información pública mencionada no permite responder esas preguntas ni establecer mediante una auditoría el alcance de las medidas adoptadas.
El riesgo de los datos biométricos
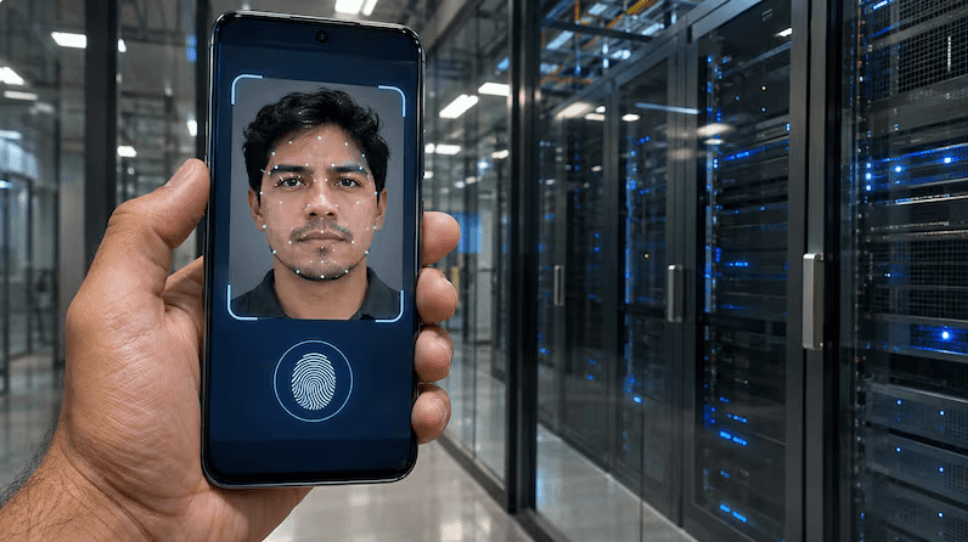
La preocupación se centra especialmente en la información biométrica. A diferencia de una contraseña, los rasgos físicos utilizados para identificar a una persona no pueden cambiarse fácilmente.
Las huellas dactilares, los rasgos faciales y determinados patrones de voz permiten verificar identidades mediante sistemas que comparan nuevas capturas con registros previamente almacenados.
Una eventual exposición puede facilitar intentos de suplantación, aunque la disponibilidad de una fotografía o de un dato biométrico no implica automáticamente que cualquier sistema de seguridad pueda ser vulnerado. El riesgo depende del tipo de información comprometida y de las protecciones utilizadas.
UNID y los datos de distintas plataformas
Otro aspecto bajo análisis es la interconexión de servicios mediante UNID, presentado como un sistema de acceso único para Ueno, la Asociación Paraguaya de Fútbol (APF) y otras plataformas.
La documentación de privacidad identifica a ITTI USA, LLC, domiciliada en Dallas, Texas, como responsable del producto. El aviso de privacidad de TUTI contempla la recopilación de información biométrica como parte del identificador del usuario.
También incluye datos financieros, transacciones, hábitos de comportamiento e intercambio de información con otras empresas, además de la posibilidad de almacenamiento en el exterior.
Estos documentos describen las prácticas y condiciones previstas para el tratamiento de datos, pero no demuestran por sí solos que todos los registros estuvieran alojados físicamente en Estados Unidos ni que hayan sido comercializados.
Las advertencias del BCP y los certificados de seguridad
El presidente del Banco Central del Paraguay, Jorge Schreiner, había señalado ante el Senado, el 9 de noviembre, que los propietarios de Ueno buscaban reunir datos biométricos de millones de personas para construir una base de información y desarrollar negocios. Se trata de un cuestionamiento al modelo empresarial y no constituye, por sí mismo, una prueba de venta o filtración de esos registros.
Por otra parte, Ueno promocionaba certificaciones internacionales de seguridad. Entre ellas figura una certificación ISO 27001 de Staregister, cuyo alcance se limitaba al registro inicial mediante la aplicación para abrir cuentas de bajo riesgo. También se había anunciado una certificación ISO 27701 vinculada a la gestión de privacidad.
Estas referencias no acreditan automáticamente la custodia actual de todas las bases de datos del conglomerado ni permiten conocer qué ocurrió con la información tras la intervención financiera.
¿Quién controla los datos y qué pasó con las copias?
El especialista en ciberseguridad Miguel Gaspar planteó la necesidad de precisar cómo fueron asegurados los registros, qué copias existen y quiénes tuvieron acceso a ellos.
En el ámbito legislativo, los senadores Patrick Kemper y Lizarella Valiente presentaron un proyecto de declaración que insta al Ministerio de Tecnologías de la Información y Comunicación (MITIC) y al Banco Central a colaborar con el Ministerio Público en esta materia. La iniciativa figuraba en trámite en la documentación consultada.
La investigación necesita respuestas respaldadas por documentación técnica: identificar quién administra cada base de datos, establecer cuándo se bloquearon los accesos, verificar los registros de actividad y determinar si existen respaldos almacenados en otros servidores o jurisdicciones.
La intervención de una entidad financiera y la incautación de equipos no garantizan, por sí solas, que todas las copias de información hayan quedado bajo control de las autoridades.
El desafío ahora es determinar qué datos se recopilaron, dónde permanecen almacenados y qué mecanismos existen para protegerlos. Porque detrás de la crisis financiera también está en juego la privacidad de miles de personas que confiaron su información a las plataformas del grupo empresarial.
Segui el debate en Nande Stream
Analisis y conversacion en vivo sobre la actualidad paraguaya